Las contraseñas son nuestra principal defensa contra las amenazas cibernéticas.Sin embargo, muchos de nosotros caemos en la trampa de utilizar contraseñas genéricas y fáciles de recordar, lo que compromete nuestra seguridad.Este blog profundizará en los riesgos asociados con las contraseñas genéricas, lo que las empresas y los usuarios de EE. UU. y Canadá deben comprender sobre la nueva prohibición del Reino Unido sobre contraseñas predeterminadas débiles y estrategias para crear contraseñas sólidas y seguras.
El problema de las contraseñas genéricas
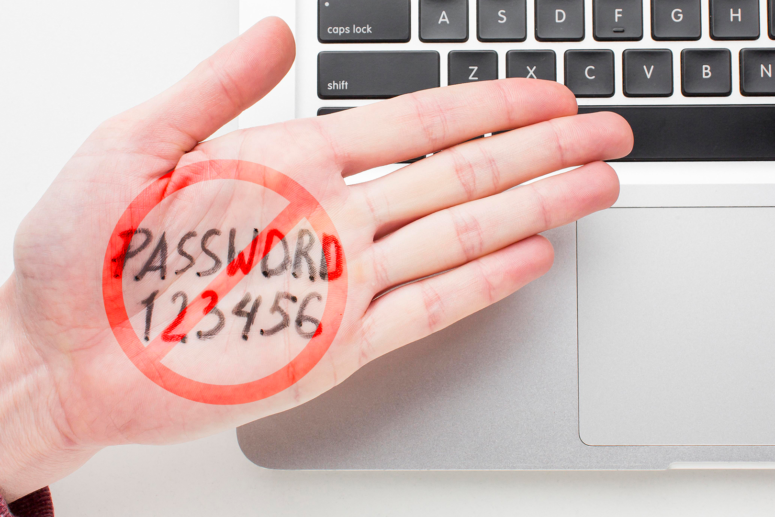
Al configurar nuevos dispositivos conectados a Internet, es común encontrar contraseñas predeterminadas como Admin o 12345. Estas contraseñas genéricas son convenientes pero ofrecen poca protección contra las amenazas cibernéticas.Los ciberdelincuentes pueden adivinar fácilmente estas contraseñas y obtener acceso no autorizado a dispositivos e información confidencial.Un estudio realizado por la plataforma de gestión de IoT Asimily reveló que los enrutadores constituyen el 75 por ciento de los dispositivos conectados infectados.Otros dispositivos de IoT, como sistemas de señalización digital, cámaras de seguridad y dispositivos médicos, también son objetivos frecuentes.El uso generalizado de contraseñas predeterminadas débiles contribuye significativamente a esta vulnerabilidad.
Lo que podemos aprender de la nueva legislación sobre contraseñas del Reino Unido
In response to the growing threat of cybercrime and the proliferation of connected devices, the UK government has implemented new laws to enhance cybersecurity. It’s critical for users around the world to take note of these new regulations, as they set a clear precedent; just as Europe’s GDPR came before the US’ CCPA, this password ban is likely just the first cybersecurity regulation of its kind. The UK’s new password regulations mandate that: 1. Universal default passwords like Admin or 12345 are banned. Each device must have a unique password.
2. Manufacturers must provide a public contact for reporting security vulnerabilities and specify how long the device will receive security updates.
3. The duration of security updates must be clearly stated at the point of sale, either on the box or online.
Implications for Manufacturers and Users
For Manufacturers
Si se adopta una legislación similar en los EE. UU., los fabricantes deberán establecer contraseñas predeterminadas únicas para cada dispositivo y cumplir con requisitos de seguridad adicionales.Si bien esto aumenta la complejidad y los costos, también brinda una oportunidad para que los fabricantes lideren la ciberseguridad.Los fabricantes deben mantener registros de cumplimiento y estar disponibles para informar inquietudes, lo que aumenta sus cargas de trabajo.Hacer cumplir estas leyes, particularmente para los dispositivos fabricados en el extranjero, presenta desafíos adicionales.Una base de datos centralizada de productos de proveedores aprobados y examinados para comprobar su cumplimiento podría ayudar a agilizar la aplicación de la ley y aliviar la carga de los importadores y distribuidores.
Para usuarios
Una legislación mejorada promete una mayor seguridad para los usuarios, haciendo que los dispositivos sean menos susceptibles a los ciberataques.Sin embargo, los usuarios deben estar preparados para gestionar contraseñas predeterminadas complejas.Educar a los usuarios sobre buenas prácticas en materia de contraseñas puede ayudar a mitigar la posible sobrecarga y ansiedad de contraseñas.Al enseñar a los usuarios cómo crear contraseñas seguras y únicas y la importancia de actualizarlas periódicamente, podemos garantizar que los beneficios de una seguridad mejorada se obtengan plenamente sin abrumar a los usuarios.Además, proporcionar recursos y herramientas para simplificar la gestión de contraseñas, como administradores de contraseñas, puede reducir significativamente la carga de los usuarios y, al mismo tiempo, mantener altos estándares de seguridad.
El papel de las contraseñas seguras
Si bien la nueva legislación del Reino Unido es un paso importante hacia la mejora de la ciberseguridad, los usuarios de todo el mundo también deben asumir la responsabilidad de su seguridad en línea mediante el uso de contraseñas únicas y seguras y habilitando funciones de seguridad adicionales.
Lista anual de contraseñas más comunes de NordPass
La lista anual de contraseñas más comunes de NordPass destaca la prevalencia de contraseñas débiles.Algunas de las contraseñas más comunes incluyen 123456, admin, 12345678 y contraseña.Estas contraseñas se pueden descifrar en menos de un segundo, lo que subraya la necesidad de prácticas de contraseñas más estrictas.Los usuarios deben crear contraseñas que sean complejas y únicas para cada cuenta para evitar caer en esta trampa.
Consejos para crear contraseñas seguras
1. Utilice una combinación de caracteres: incorpore letras mayúsculas y minúsculas, números y caracteres especiales.Una contraseña como Pa$$w0rd!es mucho más seguro que la contraseña 123.La variedad de caracteres hace que sea más difícil para los piratas informáticos descifrar la contraseña mediante ataques de fuerza bruta.2. Evite palabras y frases comunes: no utilice palabras o frases fáciles de adivinar, como contraseña, administrador o qwerty.En su lugar, utilice una combinación aleatoria de palabras o cree una frase de contraseña utilizando palabras no relacionadas, como BlueBanana$Dance77.3. Hazla larga: cuanto más larga sea la contraseña, más difícil será descifrarla.Apunta a al menos 12 caracteres.La longitud de la contraseña aumenta exponencialmente la dificultad para que los piratas informáticos realicen ataques exitosos.Por ejemplo, una contraseña de 16 caracteres es mucho más segura que una de 8 caracteres.4. Utilice un administrador de contraseñas: los administradores de contraseñas pueden generar y almacenar contraseñas complejas por usted, eliminando la necesidad de recordar cada una de ellas.Herramientas como LastPass, 1Password y Dashlane pueden crear contraseñas seguras y aleatorias y guardarlas de forma segura, por lo que solo necesita recordar una contraseña maestra.5. Evite reutilizar contraseñas: cada una de sus cuentas debe tener una contraseña única.La reutilización de contraseñas en varias cuentas aumenta el riesgo de que una violación de una cuenta pueda comprometer otras.Si un pirata informático obtiene acceso a una contraseña, potencialmente puede infiltrarse en todas las cuentas utilizando la misma contraseña.
Una nueva era de ciberseguridad
The UK’s ban on weak default passwords is a crucial step in enhancing cybersecurity that will likely be followed in nations around the world in years to come. While it places significant responsibility on manufacturers, it also empowers users to take control of their online security. By adopting strong password practices and staying informed about cybersecurity best practices, we can collectively reduce the risk of cyber threats and protect our digital lives. This example from the UK highlights the importance of proactive measures in cybersecurity—a lesson the US and Canadian businesses can heed to strengthen its own cyber defenses.
 JIG Assistant